Crittografia post-quantum · Conformità ACN / NIS2
I dati che proteggi oggi devono resistere anche ai computer di domani.
Aiutiamo le organizzazioni italiane a scoprire dove usano crittografia vulnerabile e a pianificare la migrazione post-quantum con metodo, partendo da ciò che già avete.
La minaccia
«Harvest now, decrypt later»: registra oggi, decifra domani.
Un attaccante non ha bisogno di un computer quantistico adesso. Gli basta registrare oggi il traffico cifrato — VPN, portali, e-mail, API — e conservarlo. Quando la macchina quantistica arriverà, lo decifrerà a ritroso. Per i dati con riservatezza lunga — sanità, contratti, proprietà intellettuale, dati personali — la finestra è già aperta.
L'ACN aggiorna le linee guida crittografia: TLS ibrido ML-KEM+ECDHE, firme ML-DSA/SLH-DSA.
L'UE chiede a tutti gli Stati membri di avviare la transizione post-quantum.
NIS2: scadenza per le misure di sicurezza di base, crittografia inclusa. Poi l'ACN passa alla fase di verifica.
UE: infrastrutture critiche quantum-safe.
Crypto-agility non è un problema del 2030. È una decisione di pianificazione di oggi.
Dove sei esposto
Tre stati dei dati, tre livelli di rischio.
In transito
VPN, portali, e-mail, API, traffico tra sedi. Protetto dallo scambio di chiavi TLS. È il bersaglio immediato dell'harvest-now-decrypt-later.
A riposo
Database, backup, file server. Protetto da cifratura simmetrica AES-256, che regge al quantum. Il punto debole sono le chiavi e la PKI.
In uso
Dati in memoria mentre girano. Fuori dal perimetro immediato della transizione.
Il canale in transito è il primo punto da mettere in sicurezza — ed è anche il più facile da correggere: TLS 1.3 con profilo ibrido ML-KEM + ECDHE, come raccomanda l'ACN.
Cosa facciamo
Dalla fotografia esterna al piano di migrazione.
Scan
La fotografia della tua superficie TLS pubblica. Senza accessi alla tua rete: ti mostriamo cosa vede un osservatore esterno del tuo canale TLS, e cosa non può vedere.
Assessment
Inventario crittografico completo, gap analysis rispetto alle linee guida ACN e piano di migrazione prioritizzato. Un documento pronto da mostrare a un auditor.
Monitoraggio
L'inventario resta vivo: ri-scansione periodica e alert quando qualcosa torna non conforme.
Il nostro approccio
Quattro principi, nessun compromesso.
100% italiano, allineato all'ACN
Progettato sulle linee guida nazionali e sul contesto NIS2, non su framework generici d'oltreoceano.
Solo standard NIST
Standard internazionali NIST (FIPS 203, 204, 205), applicati secondo le linee guida dell'ACN. Nessuna crittografia proprietaria.
Sovranità del dato
Le analisi girano nel tuo perimetro. Il tuo inventario crittografico non lascia la tua rete.
Competenza reale
Crittografia e sicurezza applicata, non slide. Affianchiamo il team fino all'esecuzione.
Chi siamo
Team
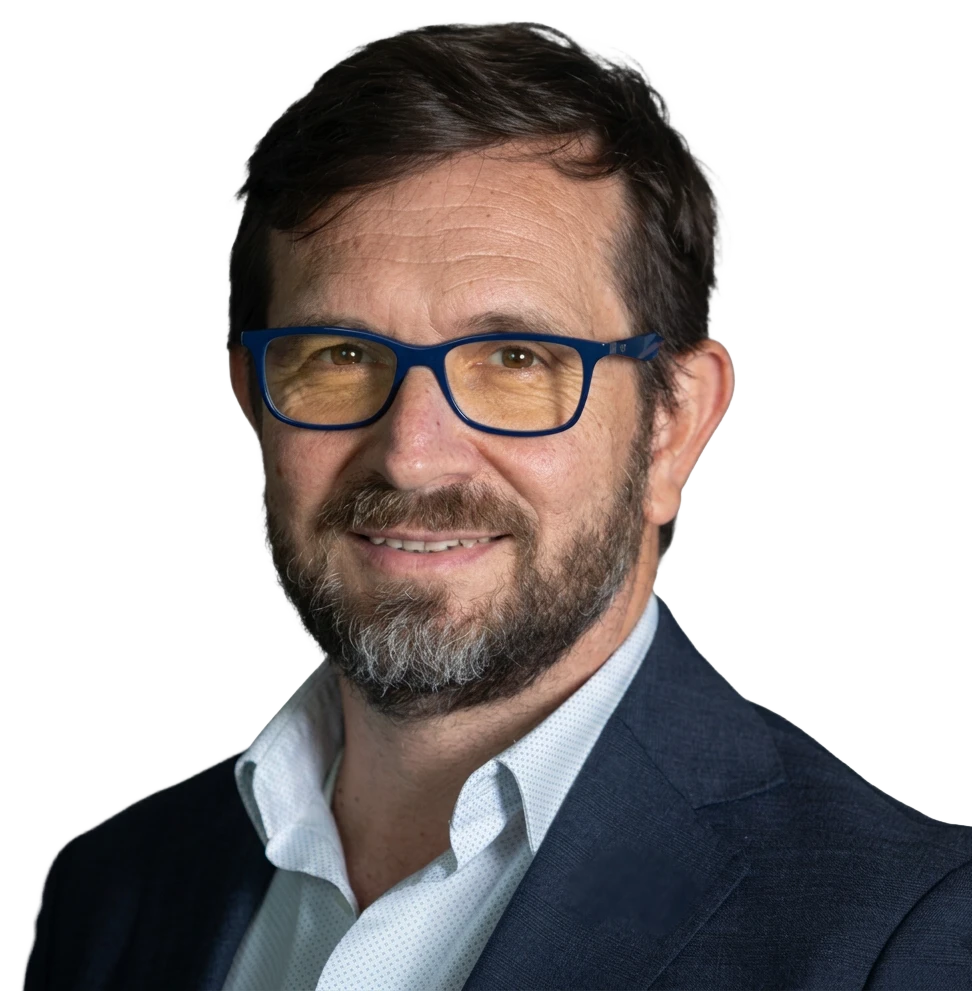
Q-Shield è un progetto di Venture Bottega, venture studio di Roma che costruisce aziende B2B basate su AI e deep tech. Il team unisce sviluppo software, ricerca e compliance.
Contatti
Iniziamo dalla fotografia.
Diamo un'occhiata al tuo canale esterno — gratis, senza impegno. Lo scan viene eseguito dal nostro team: riceverai i risultati via email entro 2 giorni lavorativi.